


Getty Images/Guliver Photos
Форум: Кибепрестъпленията са като тероризма
Хакерските атаки се нареждат на първо място, заедно с тероризма, по отношение на факторите, които създават масова несигурност в днешния свят.
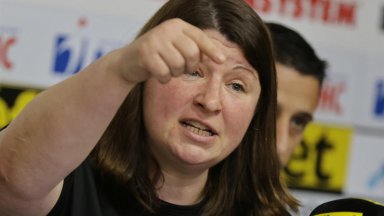
„Ние постоянно сме обект на атаки. Често пъти гледаме на тях като на нещо външно – гледаме го отстрани и с чувството, че нямаме власт над това, което се случва, че не можем да му повлияем”, подчерта Спасова при откриването на Четвъртия регионален форум по киберсигурност и киберпрестъпност за държавите от Югоизточна Европа, цитирана от technews.bg.
Никой не бива да остава равнодушен към кибератаките, дори и да не е пряко засегнат от тях. Всеки може да бъде тяхна жертва и всеки трябва да се вълнува от случващото се в киберпространството, заяви Албена Спасова, председател на Управителния съвет, съучредител и лектор на Международна академия за обучение по киберразследвания.
„Но за киберпрестъпленията важи същото, което казва Ангела Меркел за терористите: „Равнодушието има бавно, но катастрофално въздействие!”. Жертвите остават безименни, без лица, без история”, допълни тя.
Никой не бива да остава равнодушен към киберпрестъпленията, призова Спасова.
„Поради това ние сме тук и ще можем да обменим практики, за да противодействаме на този вид атаки”, обърна се тя към участниците в конференцията.
Спасова уточни, че Международната академия за обучение по киберразследвания (организатор на форума съвместно с ГДБОП и IDC България) провежда разнообразни обучения за крайни потребители в областта на киберзащитата, опазването на личните данни, разследването на престъпления, свързани с мобилни устройства и др.
Междувременно хакерските атаки бележат ръст от над 29% и вече са глобален проблем. Неслучайно 2016-та бе обявена за годината на хакванията, а може би такива ще бъдат и 2017, 2018… Свидетели сме как се подрива демокрацията, свидетели сме как големи компании с големи обеми информация са атакувани успешно, допълни Симеонов.
Хакерските атаки са все по-масови, по-сложни и по-бързи, а това изисква хакерски подход и по отношение на защитата, подчерта мениджърът. Поради динамиката на информацията и бързото развитие на кибератаките, бизнес лидерите, които трябва да вземат решения за посоката на защитата, са изправени пред три основни проблема – липса на консултанти, липса на гаранция за експертиза и необходимост да се носи отговорност. Именно това налага работа с партньори за решаване на тези три проблема.
Атанас Симеонов, CEO на компанията за онлайн сигурност Amatas смята, че решението на проблемите включва анализ и планиране, намиране на професионален помощник в областта на проектите в киберсигурността, оценка на конкретния риск и създаване на комплексна стратегия.
Трябва да бъдат взети бързи мерки, като в първите 3-6 месеца след атака да се постигне ниво на защитеност 70%, да се заделят инвестиции и да се внедряват решения с цел достигане на защитеност до 85% и предприемане на изпреварващи действия за постигане на защитеност до 90%.
Една добра възможност за полагане на минимална основа за сигурност на данните, както и за изграждане на цялостна стратегия, е предстоящият европейски стандарт за защита на личните данни – GDPR, уточни още Атанас Симеонов.
Защитата като цяло трябва да е комплект от 3 основни действия в посока сигурност – човешки фактор, физическа сигурност и чак накрая е киберсигурност. Много често пробивите се реализират посредством човешки слабости и чрез физически достъп.
Изграждането на стратегия по сигурността трябва да включва също персонален рисков профил на организацията, подлежаща на защита, изграждане на персонала стратегия, прилагане на постоянни текущи контроли за ефективност, както и залагане на проактивни прогнози на база случващото се, а не само използване на статистики.
И не на последно място, киберсигурността трябва да заложи на колаборацията, а не на конкуренцията. Ефект се получава единствено като се споделя информация и се работи заедно в посока предприемане на бързи мерси. Основен фактор е именно бързината на реакцията при такива атаки, убеден е Симеонов.

В мисията си да предоставяме обективни, достоверни и навременни новини разчитаме на вашата подкрепа.
Ако вярвате в правото си на обективна информация, подкрепете ни.
В мисията си да предоставяме обективни, достоверни и навременни новини разчитаме на вашата подкрепа.
Ако вярвате в правото си на обективна информация, подкрепете ни.

Никой не бива да остава равнодушен към кибератаките, дори и да не е пряко засегнат от тях. Всеки може да бъде тяхна жертва и всеки трябва да се вълнува от случващото се в киберпространството, заяви Албена Спасова, председател на Управителния съвет, съучредител и лектор на Международна академия за обучение по киберразследвания.
„Но за киберпрестъпленията важи същото, което казва Ангела Меркел за терористите: „Равнодушието има бавно, но катастрофално въздействие!”. Жертвите остават безименни, без лица, без история”, допълни тя.
Никой не бива да остава равнодушен към киберпрестъпленията, призова Спасова.
„Поради това ние сме тук и ще можем да обменим практики, за да противодействаме на този вид атаки”, обърна се тя към участниците в конференцията.
Спасова уточни, че Международната академия за обучение по киберразследвания (организатор на форума съвместно с ГДБОП и IDC България) провежда разнообразни обучения за крайни потребители в областта на киберзащитата, опазването на личните данни, разследването на престъпления, свързани с мобилни устройства и др.
Междувременно хакерските атаки бележат ръст от над 29% и вече са глобален проблем. Неслучайно 2016-та бе обявена за годината на хакванията, а може би такива ще бъдат и 2017, 2018… Свидетели сме как се подрива демокрацията, свидетели сме как големи компании с големи обеми информация са атакувани успешно, допълни Симеонов.
Хакерските атаки са все по-масови, по-сложни и по-бързи, а това изисква хакерски подход и по отношение на защитата, подчерта мениджърът. Поради динамиката на информацията и бързото развитие на кибератаките, бизнес лидерите, които трябва да вземат решения за посоката на защитата, са изправени пред три основни проблема – липса на консултанти, липса на гаранция за експертиза и необходимост да се носи отговорност. Именно това налага работа с партньори за решаване на тези три проблема.
Атанас Симеонов, CEO на компанията за онлайн сигурност Amatas смята, че решението на проблемите включва анализ и планиране, намиране на професионален помощник в областта на проектите в киберсигурността, оценка на конкретния риск и създаване на комплексна стратегия.
Трябва да бъдат взети бързи мерки, като в първите 3-6 месеца след атака да се постигне ниво на защитеност 70%, да се заделят инвестиции и да се внедряват решения с цел достигане на защитеност до 85% и предприемане на изпреварващи действия за постигане на защитеност до 90%.
Една добра възможност за полагане на минимална основа за сигурност на данните, както и за изграждане на цялостна стратегия, е предстоящият европейски стандарт за защита на личните данни – GDPR, уточни още Атанас Симеонов.
Защитата като цяло трябва да е комплект от 3 основни действия в посока сигурност – човешки фактор, физическа сигурност и чак накрая е киберсигурност. Много често пробивите се реализират посредством човешки слабости и чрез физически достъп.
Изграждането на стратегия по сигурността трябва да включва също персонален рисков профил на организацията, подлежаща на защита, изграждане на персонала стратегия, прилагане на постоянни текущи контроли за ефективност, както и залагане на проактивни прогнози на база случващото се, а не само използване на статистики.
И не на последно място, киберсигурността трябва да заложи на колаборацията, а не на конкуренцията. Ефект се получава единствено като се споделя информация и се работи заедно в посока предприемане на бързи мерси. Основен фактор е именно бързината на реакцията при такива атаки, убеден е Симеонов.

Днес, повече от всякога, независимата журналистика има нужда от вас. В мисията си да предоставяме обективни, достоверни и навременни новини разчитаме на вашата подкрепа.
Ако вярвате в правото си на обективна информация, подкрепете ни.
Вашето дарение от всякакъв размер и по всяко време означава много за нас.
Ако вярвате в правото си на обективна информация, подкрепете ни.
Вашето дарение от всякакъв размер и по всяко време означава много за нас.
Скъпи читатели,
Днес, повече от всякога, независимата журналистика има нужда от вас.В мисията си да предоставяме обективни, достоверни и навременни новини разчитаме на вашата подкрепа.
Ако вярвате в правото си на обективна информация, подкрепете ни.
Днес, повече от всякога, независимата журналистика има нужда от вас. В мисията си да предоставяме обективни, достоверни и навременни новини разчитаме на вашата подкрепа.
Ако вярвате в правото си на обективна информация, подкрепете ни.
Вашето дарение от всякакъв размер и по всяко време означава много за нас.
Ако вярвате в правото си на обективна информация, подкрепете ни.
Вашето дарение от всякакъв размер и по всяко време означава много за нас.
Скъпи читатели,
Днес, повече от всякога, независимата журналистика има нужда от вас.В мисията си да предоставяме обективни, достоверни и навременни новини разчитаме на вашата подкрепа.
Ако вярвате в правото си на обективна информация, подкрепете ни.
ИЗБРАНО

















;void(0);)
;void(0);)
;void(0);)
;void(0);)
;void(0);)
;void(0);)
;void(0);)
;void(0);)
;void(0);)
;void(0);)
;void(0);)
;void(0);)
;void(0);)
;void(0);)